在網絡空間中,用入侵檢測(Intrusion Detection System,IDS)判斷網絡數據包是否包含攻擊對于防范網絡攻擊和保護信息安全具有重要意義。現有的IDS算法存在兩個問題,一是利用人工經驗大量提取的特征無法準確描述網絡數據包;二是神經網絡結構復雜、內存占用大、功耗大。
中國科學院聲學研究所國家網絡新媒體工程技術研究中心的博士生郝怡然與其導師、副研究員盛益強、研究員王勁林等人采用GRU(Encoded Gated Recurrent Unit)的兩種變體預處理網絡數據包對入侵檢測進行了優化,其中E-GRU(Encoded Gated Recurrent Unit)能夠獲得優于先前方法的準確率和召回率;E-BinGRU(Encoded Binarized Gated Recurrent Unit)通過對權值和激活函數二值化處理將內存開銷降低到E-GRU的1/21。相關研究成果2019年4月在線發表于學術期刊IEEE Access。
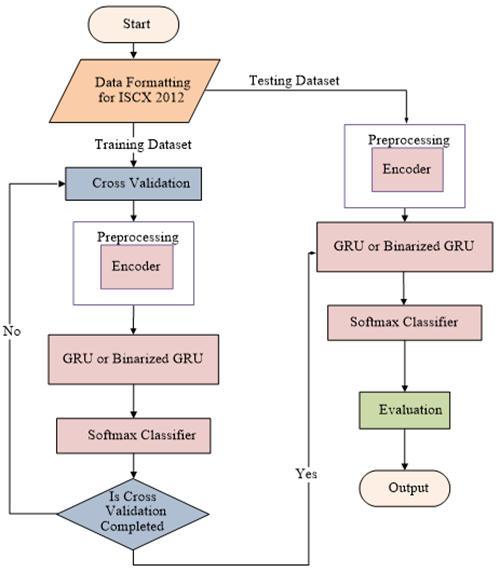
針對E-GRU算法,研究人員使用Auto-encoder的encoder部分對網絡數據包進行自動預處理。將原始的網絡數據包數據作為encoder模型的輸入,則encoder模型的輸出就是預處理后的網絡數據包特征。encoder可以從輸入中提取重要的特征并將其作為GRU的輸入進行入侵檢測,與原始輸入相比通常能更好地表示輸入;E-BinGRU將E-GRU的權重和激活函數二值化,以減少內存開銷。
與傳統的手工預處理相比,使用Encoder對網絡數據包進行自動預處理可以更好地檢測不同的攻擊。
在ISCX2012數據集上進行的實驗結果顯示,E-GRU在對有攻擊網絡數據包的檢測率(Detection Rate,DR)達到99.9%,比GRU的準確率高且比現有最先進方法高3%;E-BinGRU的準確率達到99.7%,且比Bin-GRU的準確率高。
最壞情況測試結果顯示,該入侵檢測模型在準確性、檢出率和誤報率方面的性能較穩定。為了減小內存大小,研究人員使用E-BinGRU進行網絡入侵檢測。E-BinGRU減小了內存開銷,用逐位運算代替了大部分算術運算。結果表明,通過使用二進制權值和激活,可以將模型的內存使用量減少到E-GRU的1/21。